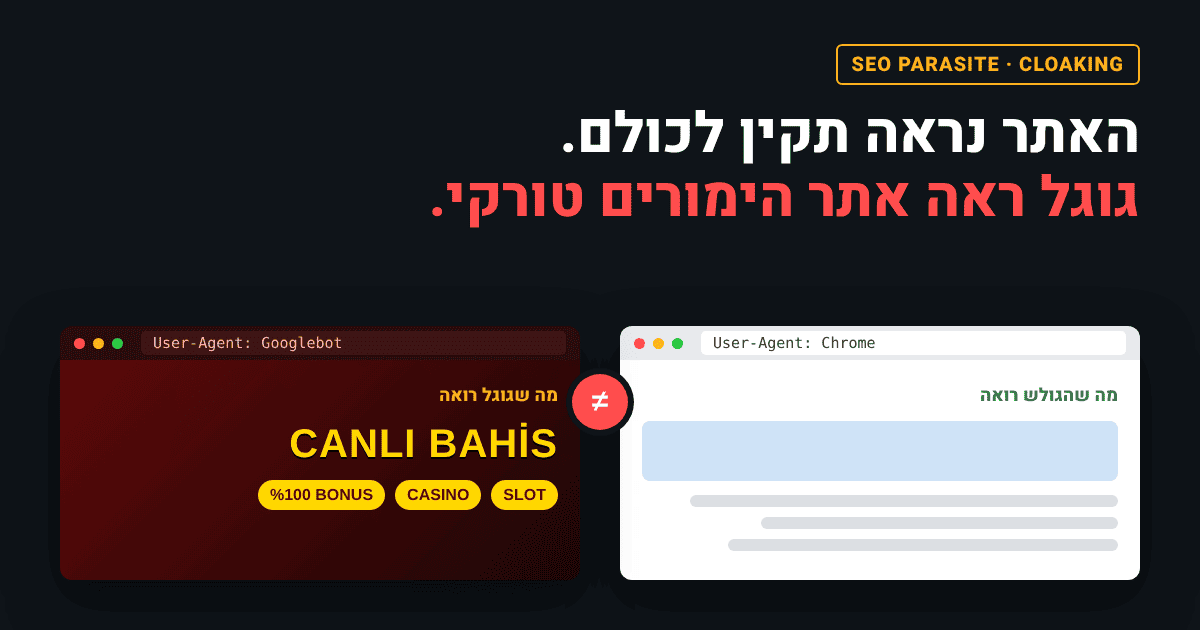
האתר נראה תקין לכולם. בגוגל הוא הפך לאתר הימורים טורקי
ב-25 באוקטובר 2026 קיבלתי לטיפול אתר של לקוח, ונתקלתי באחד המקרים המעניינים ביותר שראיתי בניקוי אתרי וורדפרס. אתר תוכן קטן, שאף אחד לא התלונן עליו, נפתח אצל כולם בדיוק כרגיל. ובכל זאת, בכלי הבדיקה של גוגל הוא הציג דף שלם בטורקית על הימורים אונליין.
זה לא באג. זו שיטה שנקראת SEO Parasite עם cloaking, והיא מסוכנת דווקא בגלל שאי אפשר לראות אותה במבט רגיל. אספר איך זה נראה מבפנים, איך התוקף נכנס, ולמה הניקוי הראשון של הלקוח לא עזר.
בקצרה: SEO Parasite עם cloaking הוא מצב שבו אתר פרוץ מגיש לבוטים של מנועי החיפוש דף ספאם (כאן, הימורים בטורקית), ולגולשים את האתר הרגיל. מגלים את זה בבדיקת כתובת חיה ב-Search Console, או בבקשת curl עם User-Agent של Googlebot. במקרה הזה התוקף נכנס עם סיסמה בלי 2FA, והקבצים הזדוניים ישבו מחוץ לוורדפרס: ב-.htaccess ובקובץ HTML בשורש האתר. לכן הניקוי הרגיל לא עזר.
איך גיליתי
הבדיקה שחשפה את הבעיה הייתה פשוטה: בדיקת כתובת חיה (Live Test) ב-Google Search Console. במקום את האתר, גוגל קיבל דף בטורקית עם תוכן של הימורים. בדפדפן, בכל מכשיר שניסיתי, האתר נראה רגיל לגמרי.
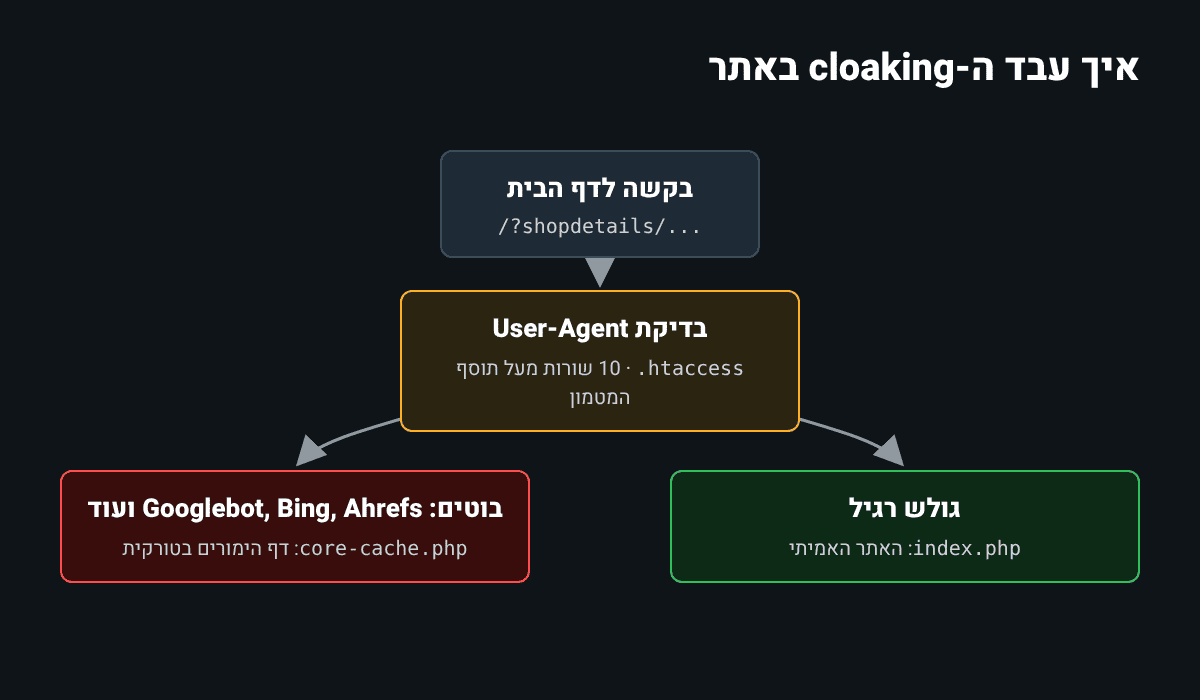
ההסבר הוא cloaking לפי User-Agent: השרת מזהה מי מבקש את הדף, ומגיש תוכן שונה לבוטים (גוגל, Bing, Yandex, Baidu, וגם כלי SEO כמו Ahrefs ו-Semrush) ולגולשים רגילים. הלקוח לא רואה כלום, ובגוגל זה נראה כאילו האתר שלו הוא אתר הימורים. גוגל מגדירה cloaking כהצגת תוכן שונה לגולשים ולמנועי חיפוש כדי לתמרן את הדירוג, ותוכן שהושתל באתר בלי רשות מוגדר אצלה כתוכן פרוץ (hacked content). שניהם הפרות של מדיניות הספאם של גוגל.
מה מצאתי בפנים
חיפשתי בקוד קודם כול. לא הייתה שום דלת אחורית PHP גלויה, והתבנית והתוספים נראו נקיים. הממצאים היו בשני קבצים מחוץ לוורדפרס, בשורש האתר.
הראשון: עשר שורות בראש .htaccess, מעל הבלוק של תוסף המטמון:
SetEnvIfNoCase User-Agent "google|ahrefs|semrush|mj12bot|bingbot|yandex|baiduspider" crawler_detectedRewriteEngine OnRewriteBase /RewriteCond %{ENV:crawler_detected} =1RewriteRule ^$ core-cache.php [L]RewriteRule ^$ index.php [L]הכלל בודק רק את ^$, כלומר את הנתיב הריק של דף הבית, ומתעלם ממחרוזת השאילתה. לכן כל כתובת כמו /?goods/detail/U123… היא בפועל דף הבית, והבוט קיבל את הספאם. כך נוצרו אלפי כתובות "שונות" שגוגל אינדקס, כשבפועל כולן אותו דף. השורה האחרונה בבלוק, זו שמפנה ל-index.php, לא עושה כלום. היא שם כדי שהבלוק ייראה לגיטימי במבט חטוף.
השני: core-cache.php, שם תמים. זה קובץ HTML סטטי, בלי שורת PHP אחת, בגודל 24KB. ה-canonical שלו מצביע על האתר עצמו, וה-hreflang מצביע על דומיין טורקי. כלומר גוגל נדרש להעביר אמון מהדומיין הלגיטימי לדומיין ההימורים. כדי להיראות אמין, הדף גם התחזה לאתר עצמו: בסכמה שלו הופיעו כתובת מייל על הדומיין של הלקוח ותאריך ייסוד מומצא.
מכיוון שהקובץ סטטי, ברור שמישהו כתב אותו ידנית, ושכנראה היה לו ערוץ כתיבה לאתר. התחלתי לחפש אותו.
איך נכנסו
כאן הייתה ההפתעה: לא הייתה פרצה בקוד. הלוגים סיפרו סיפור אחר.
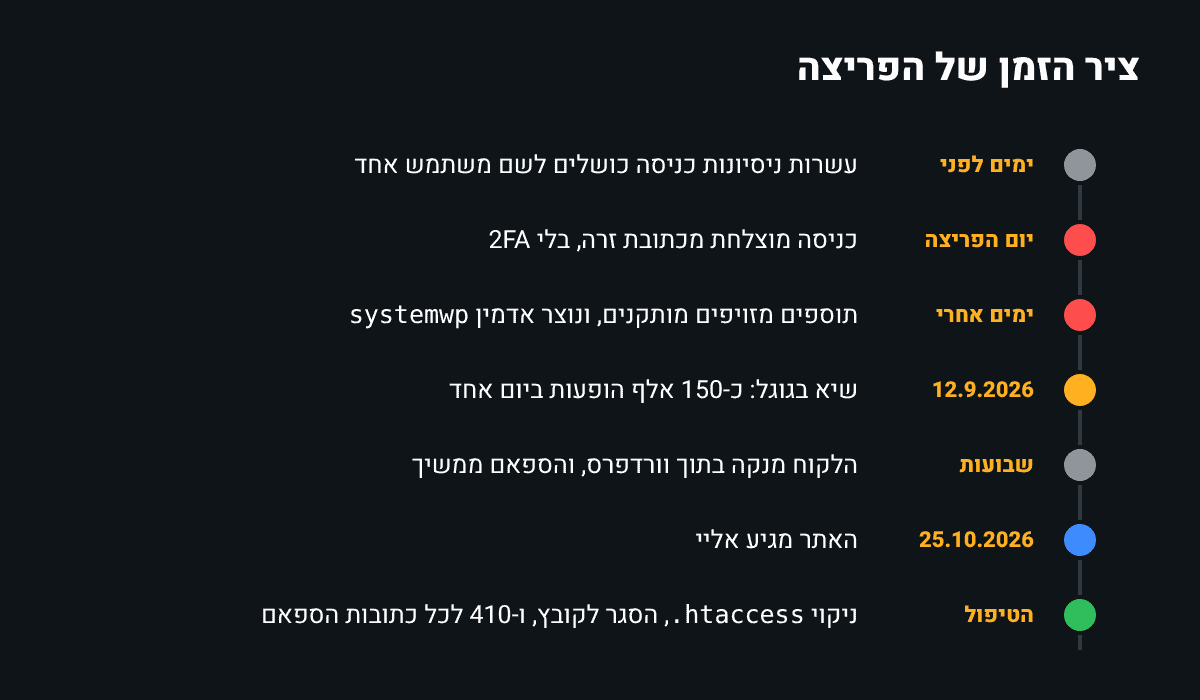
- בימים שלפני הפריצה נרשמו עשרות ניסיונות כניסה כושלים לשם משתמש אחד, מכתובות שונות. בסך הכול הצטברו בלוג מאות כאלה בחודשיים.
- ואז כניסה מוצלחת מכתובת זרה. לא היה 2FA.
- כמה ימים אחרי, נעשתה סדרה של התקנות תוספים. התוקף העלה קובץ zip דרך ממשק הניהול, התקין תוסף, ומחק את ה-zip מיד:
תוסף שהותקן | כתובת שנצפתה |
|---|---|
"301 Redirects 2.73" (התקנה ראשונה) | 193.202.12.206 |
"301 Redirects 2.73" (שנייה, למחרת) | 83.142.55.151 |
"301 Redirects 2.73" (שלישית, באותו בוקר) | 193.203.8.166 |
"WP Framework Handler 1.2" | 198.44.137.80 |
מהכתובת האחרונה נוצר גם אדמין חדש, systemwp.
שימו לב לגרסה: לתוסף "301 Redirects" הלגיטימי הייתה אז גרסה גבוהה יותר. הגרסה 2.73 הייתה כנראה עותק מזויף. אלה כתובות שנצפו בלוגים של אתר אחד בלבד. כתובות כאלה יכולות להיות מכונות פרוצות של אחרים, ולכן אני מציע להשתמש בהן לחסימה ולחיפוש בלוגים, לא כהוכחה למקור.
המסקנה שלי: סיסמה אחת, בלי אימות דו-שלבי, הספיקה כדי לקבל שליטה מלאה.
למה הניקוי הראשון לא הספיק
כשהגעתי, הלקוח כבר גילה בעצמו שמשהו לא תקין וניקה: מחק את התוספים החשודים, את האדמין הנוסף, התקין מחדש את ליבת וורדפרס והוסיף Wordfence. הכול נראה תקין, ובכל זאת הספאם המשיך להיות מוגש לבוטים עוד שבועות רבים.
הסיבה: שני הקבצים, .htaccess ו-core-cache.php, יושבים מחוץ לוורדפרס. התקנה מחדש של הליבה, עדכון תוספים ומחיקת משתמשים לא נוגעים בהם. זה הלקח המרכזי שלי מהמקרה: ניקוי בתוך וורדפרס לא מנקה את מה שמחוצה לו.
מה הלוגים של השרת סיפרו
אחרי הניקוי הורדתי את לוג הגישה של השרת וחיפשתי שני דברים: האם התוקף חזר, והאם הספאם עדיין מוגש.
- התוקף לא חזר. בחודש שלם של לוגים, כל הכניסות המוצלחות נעשו מכתובות הלקוח בלבד. ניסיונות ה-xmlrpc נחסמו (179 מתוך 181 קיבלו 403), וחיפושי shell נחסמו או קיבלו 404.
- הספאם הוגש בהיקף גדול. כ-11 אלף תשובות עם הדף הטורקי, ברובן המוחלט ל-Googlebot (כ-9,200), ובנוסף ל-MJ12 ול-Bing. תבניות הכתובות היו כמה: shopdetails ו-search/detail היו הנפוצות, הרבה יותר מ-goods/detail שבו התחלתי לטפל.
הנקודה האחרונה חשובה. אילו הסתפקתי בתבנית הראשונה שגיליתי, רוב הספאם היה ממשיך להיראות כדף תקין בעיני גוגל.
אחרי שהפעלתי את כלל ה-410 בדקתי שוב מבחוץ, וגיליתי שהוא לא עבד כמצופה בניסיון הראשון: הכתובת עברה redirect שהפך / ל-%2F, והכלל המקורי לא זיהה אותה. רק אחרי ההרחבה כל התבניות החזירו 410. מסקנה: בדקו תמיד את התוצאה מבחוץ, לא רק את הקובץ.
מה חשפו הנתונים
ב-Search Console ראיתי תמונה חדה. בטווח של 16 חודשים, כ-99% מההופעות והקליקים התרכזו ביום אחד, 12 בספטמבר 2026: כ-150 אלף הופעות וכ-410 קליקים, במיקום ממוצע 7. זה קרה כשישה שבועות לפני שהאתר הגיע אליי, וכל אותו זמן הוא נראה תקין לבעלים. והפרט שסוגר את המעגל: בתוך core-cache.php עצמו רשם התוקף dateModified של 12 בספטמבר 2026, בדיוק אותו יום. הראיה מהשרת והראיה מ-Search Console מצביעות על אותו תאריך. אחרי היום הזה הקו חוזר לכמעט אפס.
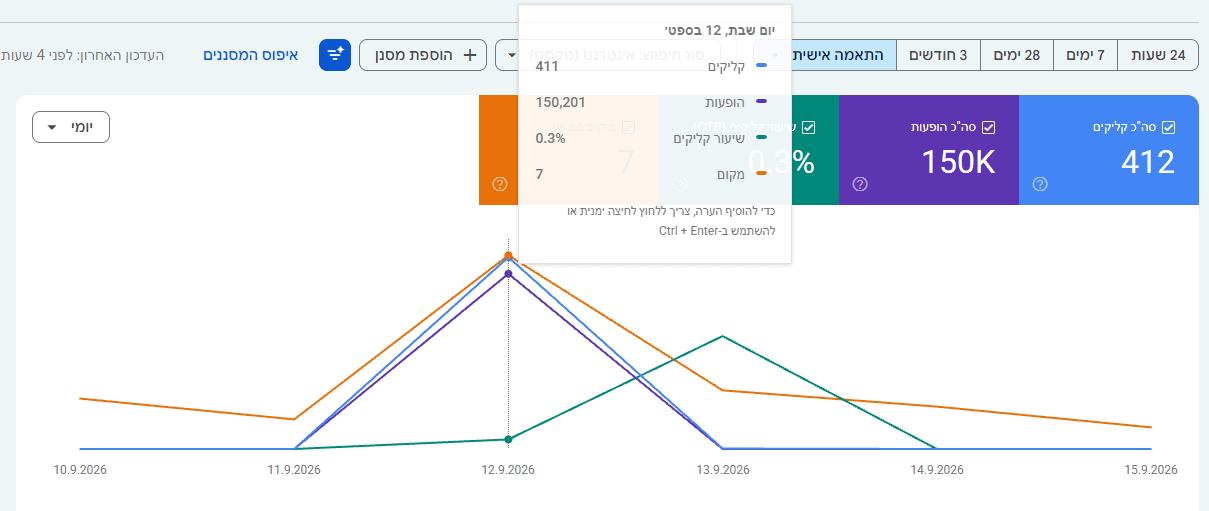
ליום הזה אין שום קשר לתנועה אמיתית של האתר, שהייתה נמוכה מלכתחילה, בסדר גודל של עשרות הופעות ביום. אלה כנראה גולשים טורקים שחיפשו אתר הימורים. כלומר הנזק כאן הוא בעיקר מוניטין של הדומיין, ולא אובדן דירוג.
תוצר לוואי מעניין: גוגל זיהה כמה אלפי "מוצרים" באתר שאינו חנות, כי הספאם הוגש תחת כתובות בסגנון /?goods/detail/. ההודעה הזו ב-Search Console לא מצביעה על בעיה חדשה, אלא על הספאם שעדיין באינדקס. ועוד תוצר לוואי: גם הנתונים על הדומיין ב-Ahrefs וב-Semrush מזוהמים, כי גם הבוטים שלהם קיבלו את דף הספאם.
איך מתקנים
- ראיות לפני שינוי. מעתיקים את שני הקבצים, ובודקים את ה-ctime שלהם עם stat. את זמן השינוי הרגיל (mtime) תוקף יכול לזייף עם touch, את ה-ctime לא, ולכן הוא זה שקובע את חלון ההשתלה. וגיבוי שנלקח אחרי ההדבקה הוא גיבוי נגוע: שומרים אותו לראיות, ולא משחזרים ממנו.
- ניקוי. מוחקים את עשר השורות מ-.htaccess, ומעבירים את core-cache.php להסגר, בלי למחוק.
- כלל 410 לכתובות הספאם. חשוב לכסות את כל התבניות ואת הגרסה המקודדת של הסלאש. כלל שמטפל רק בתבנית אחת פשוט לא עובד:
הכלל לא פוגע בחיפוש רגיל של וורדפרס (?s=), כי הוא דורש סלאש מיד אחרי המילה. אחרי ההפעלה בדקתי שכל התבניות מחזירות 410 ושדף הבית מחזיר 200..htaccess כלל 410 לכתובות הספאם
RewriteEngine OnRewriteCond %{QUERY_STRING} ^(goods|good|shop|shopdetails|search|products)(/|%2F) [NC]RewriteRule ^ - [G] - סיסמאות וסשנים. מחליפים סיסמאות (וורדפרס, cPanel, FTP, מסד נתונים), ומחליפים את ה-salts ב-wp-config.php, כדי לנתק כל סשן קיים.
- 2FA לכל מנהל.
- בדיקת cPanel: אין cron חשוד, אין חשבונות FTP נוספים, אין מפתחות SSH ואין API tokens.
- סריקה מלאה, כולל קבצים מחוץ לוורדפרס, ברגישות גבוהה.
- Search Console: בקשות הסרה זמנית לכל קידומת של כתובות הספאם, ובדיקה ש-Manual Actions ו-Security Issues ריקים. בודקים גם שקוד ה-google-site-verification בדף הבית שייך לכם, ושאין בנכס משתמשים או מפות אתר שאתם לא מכירים.
- אימות חיצוני. מגישים בקשות לדף הבית עם User-Agent של כמה בוטים, ומוודאים שכולם מקבלים את האתר האמיתי.
מה עוד אני לא יודע
שני דברים נשארו פתוחים:
- מקור הדליפה של הסיסמה. ניחושי הסיסמאות בלוגים לא בהכרח היו הדרך. ייתכן שהסיסמה דלפה ממקום אחר.
- שינוי בקובץ .htaccess בלילה אחד, בלי כניסה זרה בלוגים. יש הסבר סביר: תוסף המטמון כותב לקובץ הזה דרך wp-cron. אבל זו השערה, לא הוכחה, ולכן המשכתי לעקוב. נכון ל-15 בנובמבר 2026, כשלושה שבועות אחרי שהאתר הגיע אליי, התסמינים לא חזרו.
רשימת בדיקה לבעלי אתרי וורדפרס
כמה דקות עבודה, ואפשר לבדוק את האתר שלכם עוד היום:
מילה אחרונה
הדבר שהכי נשאר לי מהמקרה: הפריצה הזו לא דרשה פרצת אפס-יום ולא חומרה מתוחכמת. סיסמה אחת ללא 2FA, ואחריה עשר שורות בקובץ אחד. היא גם לא יוצרת סימנים בצד של הבעלים, ולכן היא יכולה להימשך שבועות.
לכן, בדקו את האתר שלכם כמו בוט, לא רק כמו גולש.